در این ویدیو به شرح مفهوم امنیت Shift-Left میپردازیم؛ یک روش در توسعه نرمافزار که امنیت را وارد تمام بخشهای چرخهی توسعه میکند. توسعهدهندگان میتوانند با کمک این روش آسیبپذیریهای امنیتی را زودتر شناسایی کرده و به آنها پاسخ دهند که موجب ساخت نرمافزارهای ایمنتر و قابل اطمینانتر میشود.
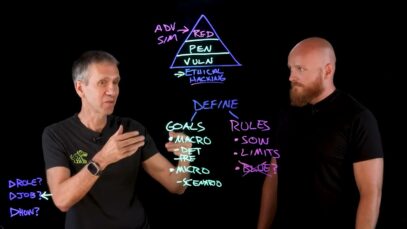
در این ویدیو بهطور دقیق به نقش و وظایف Ethical Hacker پرداخته میشود و شامل معرفی چارچوب کاریِ تستهای امنیتی شامل تعیین اهداف و حوزهی کار، تستهای مختلف از اسکن خودکار آسیبپذیری گرفته تا تست نفوذ و Red-Team، برآورد زمان و منابع مورد نیاز، محدودیتهای عملیاتی و اهمیت تحویلدادن گزارشهای منظم و مستندات است.
سفارشیسازی پیامهای خطای Policy دسترسی برای سفارشیسازی پیامهای خطای Policy دسترسی چه باید کرد؟ پیامی که به Clientها ارائه میگردد، حاوی واژگان فنی برای توصیف خطای Policy است. این امر به مدیر کمک میکند که خطای Policy را شناسایی، عیبیابی و در نهایت رفع نماید. اگر پیامی متفاوت یا با کلمات فنی کمتری را ترجیح میدهید، میتوانید برای سفارشیسازی […]
Botnetها یکی از مهمترین تهدیدات سایبری هستند و در این ویدئوی آموزشی در مورد آنها توضیح داده خواهد شد. همچنین به سوالاتی همچون «Botnet چیست؟»، «چگونه پخش میشود؟»، «رایانهی زامبی چیست؟»، «حملهی Botnet چگونه است؟»، «حملات DDoS و DoS چه هستند؟» و «چطور میتوان با آنها مقابله کرد؟» پاسخ داده میشود.
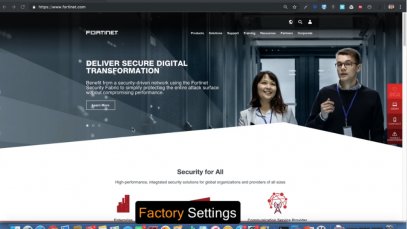
در قسمت اول این دوره به معرفی مواردی که این مجموعه ویدیوها پوشش خواهند داد پرداختیم. جهت دسترسی اولیه به پنل تنظیمات فایروال، لازم است که با تنظیمات کارخانه آن آشنایی داشته باشیم. در قسمت دوم به بررسی تنظیمات کارخانه فایروال Fortigate میپردازیم سپس در قسمت سوم به سراغ تنظیمات ماشین مجازی خواهیم رفت.
در یک ممیزی SOC 2 نیاز است که ارزیابی ریسک انجام شود، بهخصوص اگر چنین ارزیابی در طول سال گذشته انجام نشده باشد. انجام ارزیابی ریسک برای تطبیقپذیری SOC 2 حیاتی است زیرا به سازمان این توانایی را میدهد که کنترلهایی را که باید در ممیزی SOC 2 ارزیابی شود مشخص نماید و همچنین انواع […]