در این ویدیو در مورد مفهوم فایروال صحبت میشود و درک خواهیم کرد که فایروال چیست و چطور به ما کمک میکند از حملات سایبری پیشگیری کنیم. همچنین اهمیت فایروال، انواع فایروال و نحوهی کار آنها مطرح خواهد شد.
بررسی کردن هزاران هشدار در روز بین دهها یا شاید صدها ابزار منفصل کار دشواری است. اما تحلیلگران امنیتی باید همین کار را انجام دهند تا بتوانند سیگنالی کاربردی را بین موارد بدون کاربرد پیدا کنند. پیادهسازی SIEM به تحلیلگران این امکان را میدهد که از این دادهها سردر بیاورند، تهدیدات را اولویتبندی کنند و […]
هدف از رویکرد Zero-trust این است که امنیت را حول هر کاربر، هر دستگاه و هر اتصال قرار دهد. این رویکرد ابزار امنیتی را یکپارچهسازی کرده تا بتواند از ارزشمندترین داراییها حفاظت شود و همچنین تهدیدات را پیش از وقوع مدیریت نماید.
به دلایل امنیتی برای ورود به پنل مدیریتی ادمین باید Trusted Hostهای ادمین را مشخص و تعریف کنیم و دسترسیها را مشخص نماییم. در این قسمت این مبحث را خواهید آموخت. در قسمت بعد در خصوص تنظیمات سیستم صحبت خواهیم کرد.
Botnetها یکی از مهمترین تهدیدات سایبری هستند و در این ویدئوی آموزشی در مورد آنها توضیح داده خواهد شد. همچنین به سوالاتی همچون «Botnet چیست؟»، «چگونه پخش میشود؟»، «رایانهی زامبی چیست؟»، «حملهی Botnet چگونه است؟»، «حملات DDoS و DoS چه هستند؟» و «چطور میتوان با آنها مقابله کرد؟» پاسخ داده میشود.
قابلیت Investigation Workbench یا همان کارگاه تحقیق و بررسی در راهکار Splunk Enterprise Security برای تحلیلگرانی که کارشان تحقیق و بررسی در زمینهی حوادث است و کاهش زمان بررسی و پاسخ و همچنین کارامدی فرایندهای پاسخ به حوادث، برای آنها امری بسیار حیاتی است، بسیار مفید میباشد. در این ویدئو در مورد این ویژگی امنیتی […]
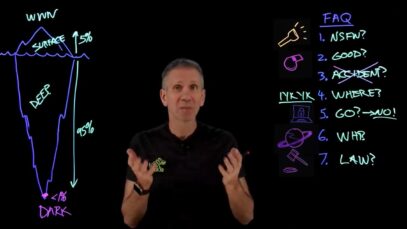
در این ویدیو بحث دارک وب را ادامه میدهیم و به ۷ سؤال پرتکرار درباره دارک وب پاسخ خواهیم داد. برخی افسانهها در این مورد شفافسازی میشود، خطراتی مانند بدافزار توضیح داده شده و به کاربردهای اخلاقی آن برای افشاگران، روزنامهنگاران و پژوهشگران اشاره خواهد شد.
در قسمت دوم کارگاه در مورد مدیریت Containerها با Kubernetes صحبت شد همچنین به مفهوم CRI و دیگر مباحث پرداخته شده است. قسمت سوم کارگاه را می توانید از اینجا ببینید.