مهاجمین مخرب، همیشه در تلاشند که اطلاعات اعتباری کارمندان شرکتها را بدزدند یا با فرستادن URLهایی از طریق ایمیل، آنها را به سمت محتوای Phishing بکشانند. در برخی از مواقع ممکن است ادمین دیر متوجه این موضوع شده و اطلاعات فردی در شرکت لو برود. قابلیتهای جدید Cisco Email Security پس از بهروزرسانی شرایطی را […]
مدیریت یک سازمان چگونه میتواند بدون منابع و اطلاعات دقیق، تغییراتی را در کنترلهای داخلی خود ایجاد کند؟ اگر مدیریت به اطلاعات اشتباه تکیه کند تاثیر کنترلهای داخلی چه خواهد بود؟ در یک ممیزی SOC 2، متخصصان امنیت اطلاعات، ارزیابی میکنند که آیا مدیریت یک سازمان از منابعی که اطلاعات دقیق و سریع را برایشان […]
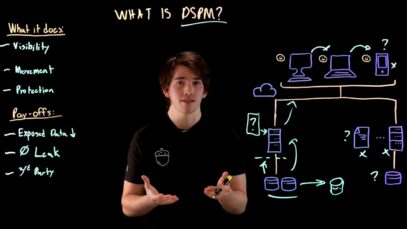
رایانش Cloud بدین معنی است که دادههای شما روی رایانهی فرد دیگری قرار دارد. همین امر ریسکهای زیادی را به همراه میآورد، مخصوصا وقتی هزینه بالای نقضهای امنیتی داده و جریمههای مربوطه را در نظر بگیریم. در این ویدیو شرح داده میشود که راهکار مدیریت وضعیت امنیتی داده یا DSPM چگونه میتواند قرار گرفتن داده […]
در تطبیقپذیری SOC 2 بسیار مهم است که سازمانها نشان دهند که میتوانند دادهها بهصورت کامل، دقیق و در زمان مناسب برای کاربران پردازش کنند. در نتیجه این سازمانها باید پالیسیها و فرایندهای مناسبی را برای شناسایی خطاها در پردازش داده آماده داشته باشند.
سفارشیسازی پیامهای خطای Policy دسترسی برای سفارشیسازی پیامهای خطای Policy دسترسی چه باید کرد؟ پیامی که به Clientها ارائه میگردد، حاوی واژگان فنی برای توصیف خطای Policy است. این امر به مدیر کمک میکند که خطای Policy را شناسایی، عیبیابی و در نهایت رفع نماید. اگر پیامی متفاوت یا با کلمات فنی کمتری را ترجیح میدهید، میتوانید برای سفارشیسازی […]
در یک ممیزی SOC 2، سازمانها باید Policyهایی را تثبیت کنند که اطمینان حاصل نمایند کاربران غیرمجاز یا مخرب به اطلاعات یا محیطهایی که نباید، دسترسی نداشته باشند.
چگونه میتوان دادهها را تحت کنترل گرفت؟ با افزایش میزان دادههای سازمانها، درصورت مدیریت ناصحیح این اطلاعات از جمله نداشتن دید مناسب به این دادهها، افرادی که به این دادهها دسترسی دارند و نحوه تعامل کاربران با این اطلاعات، سازمانها به راحتی کنترل خود را بر روی اطلاعات از دست خواهند داد. طبیعی است که […]
اگر یک کاربر مخرب به شبکهی یک سازمان دسترسی پیدا کند، آن سازمان با آسیبهای مالی، عملیاتی و اعتباری زیادی مواجه خواهد شد. به همین دلیل است که در ممیزی SOC 2 مسئول ممیزی ارزیابی میکند که سازمان کنترلهای دسترسی منطقی را در محیط شبکه ایجاد، پیادهسازی و حفظ کرده باشد.
در این ویدیو به بررسی دنیای جذاب هوش مصنوعی و موضوع حیاتی سوگیری در هوش مصنوعی میپردازیم. اصول لازم برای اجتناب از سوگیری بررسی شده و اهمیت نظارت روی AI در شناسایی و رفع سوگیری شرح داده میشود.