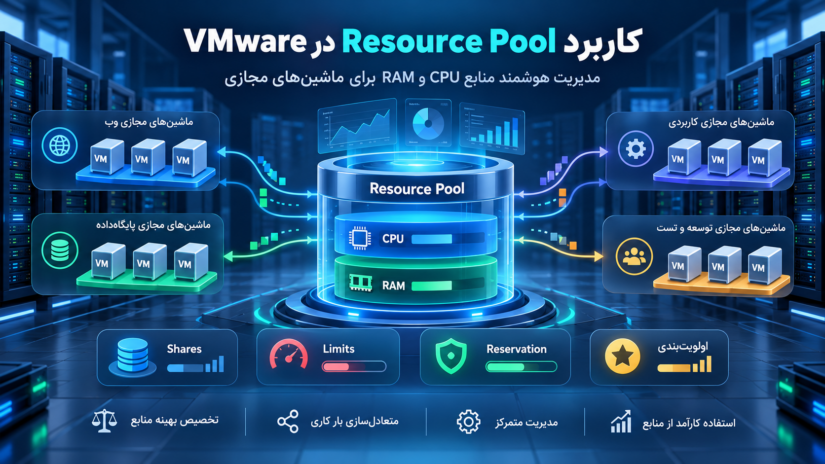
در محیطهای مجازیسازی VMware، مدیریت صحیح منابع سختافزاری یکی از مهمترین وظایف مدیران زیرساخت است. زمانی که تعداد ماشینهای مجازی افزایش پیدا میکند، اختصاص منابع CPU و RAM به هر ماشین مجازی بهتنهایی برای مدیریت بهینه زیرساخت کافی نیست. در چنین شرایطی، استفاده از قابلیت Resource Pool در VMware به مدیران سیستم کمک میکند منابع پردازشی […]
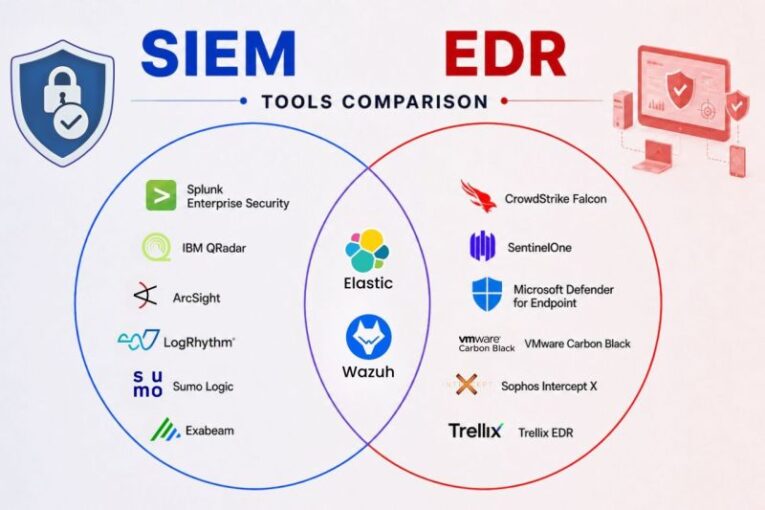
در قسمت اول مقاله تفاوت EDR و SIEM چیست؟ با قابلیتها، کاربردها و تفاوتهای این دو راهکار امنیتی آشنا شدیم و عملکرد آنها را در یک سناریوی حمله سایبری بررسی کردیم. همانطور که بیان شد، EDR بر شناسایی و مهار تهدیدات در نقاط پایانی تمرکز دارد، درحالیکه SIEM با تحلیل و همبستهسازی رویدادهای امنیتی، دید […]
با افزایش پیچیدگی حملات سایبری، شناسایی تهدیدات دیگر تنها به بررسی فایلهای مخرب یا کنترل ترافیک شبکه محدود نمیشود. مهاجمان ممکن است با استفاده از حسابهای کاربری معتبر، ابزارهای مدیریتی سیستمعامل یا سوءاستفاده از آسیبپذیریها، بدون ایجاد نشانههای آشکار به زیرساخت سازمان نفوذ کنند. در چنین شرایطی، توانایی شناسایی رفتارهای مشکوک، تحلیل ارتباط میان رویدادها […]
وجود فایروال، ابزار حفاظت از سرورها و سامانه مدیریت رویدادهای امنیتی، بهتنهایی نشان نمیدهد که سازمان از معماری دفاع در عمق مؤثری برخوردار است. ممکن است تمام این ابزارها در زیرساخت حضور داشته باشند، اما یک حساب مدیریتی سرقتشده همچنان امکان دسترسی به سرورها، تجهیزات شبکه و نسخههای پشتیبان را فراهم کند. در قسمت اول […]
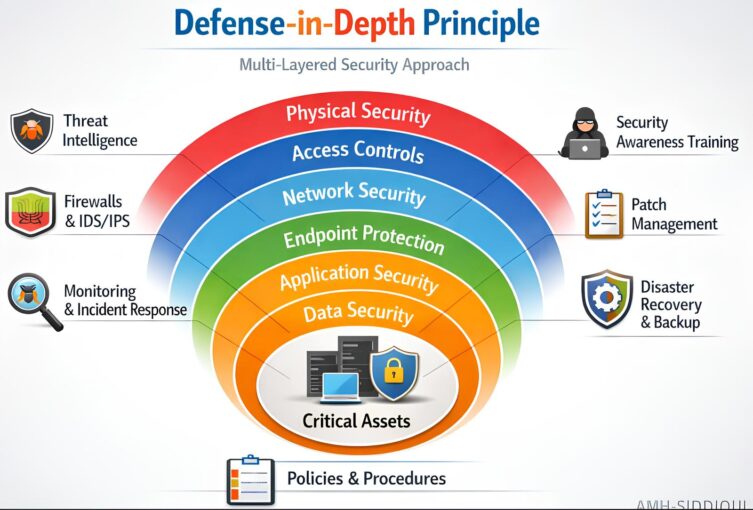
با افزایش پیچیدگی حملات سایبری و وابستگی سازمانها به زیرساختهای دیجیتال، استفاده از یک ابزار امنیتی بهتنهایی برای محافظت از اطلاعات و سامانههای سازمانی کافی نیست. مهاجمان ممکن است با عبور از یک کنترل امنیتی، به منابع حساس دسترسی پیدا کنند یا فعالیتهای مخرب خود را در بخشهای مختلف زیرساخت گسترش دهند. به همین دلیل، […]
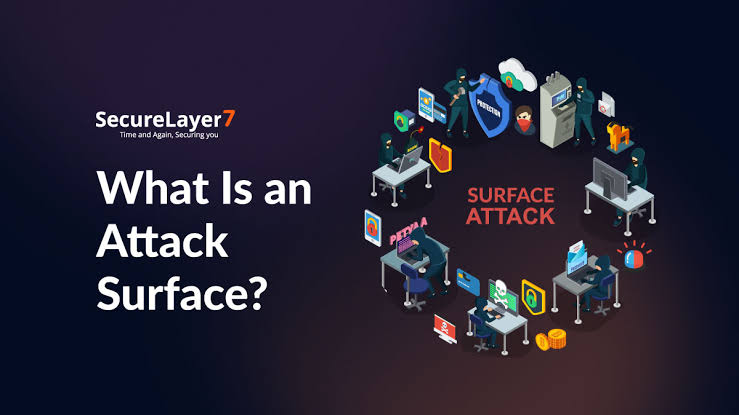
با گسترش زیرساختهای فناوری اطلاعات، استفاده از سرویسهای ابری، APIها، دسترسیهای راه دور و افزایش تعداد تجهیزات متصل به شبکه، نقاطی که مهاجمان میتوانند برای نفوذ به یک سازمان مورد استفاده قرار دهند نیز بیشتر شدهاند. به همین دلیل یکی از مفاهیم مهم در امنیت سایبری، Attack Surface یا «سطح حمله» است. اگر بخواهیم به […]
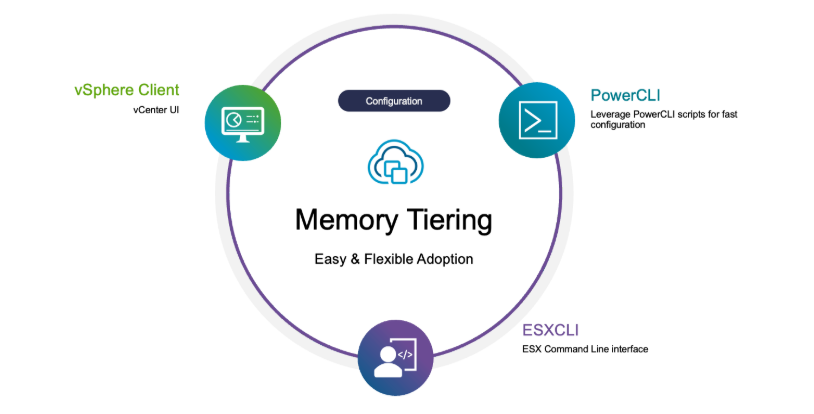
در بسیاری از زیرساختهای مجازیسازی، پردازنده دیگر تنها عامل محدودکننده تعداد ماشینهای مجازی نیست. ممکن است یک ESXi Host هنوز ظرفیت پردازشی مناسبی داشته باشد، اما به دلیل کمبود حافظه RAM نتوان ماشین مجازی بیشتری روی آن اجرا کرد. در چنین شرایطی، افزایش DRAM معمولاً اولین راهحل است؛ اما با افزایش ظرفیت سرورها، هزینه حافظه میتواند […]
در قسمت اول مقاله، چند نمونه از آسیبپذیریهای مهم سال ۲۰۲۶ را بررسی کردیم و دیدیم که یک ضعف امنیتی زمانی برای SOC اهمیت واقعی پیدا میکند که با وضعیت داراییهای سازمان، میزان در معرض بودن سیستم و رفتارهای مشاهدهشده در شبکه ارتباط داده شود. در این قسمت، بررسی را از آسیبپذیری CVE-2026-22719 در سامانههای […]
در سال ۲۰۲۶، یکی از چالشهای اصلی مرکز عملیات امنیت یا SOC فقط این نیست که بداند چه آسیبپذیری جدیدی منتشر شده است. مسئله مهمتر این است که مشخص کند کدام آسیبپذیری واقعاً برای سازمان خطرناک است، چه سامانههایی تحت تأثیر قرار گرفتهاند و آیا نشانهای از سوءاستفاده مهاجمان در محیط سازمان وجود دارد یا […]
در یک مرکز عملیات امنیت یا SOC، هر روز تعداد زیادی Alert از ابزارهایی مانند SIEM ،EDR، فایروال، WAF، آنتیویروس و سامانههای تشخیص نفوذ تولید میشود. این هشدارها برای شناسایی رفتارهای مشکوک و جلوگیری از حملات سایبری ضروری هستند؛ اما همه آنها نشانه یک حمله واقعی نیستند. گاهی یک ابزار امنیتی رفتار کاملاً مجاز یا […]