هوش مصنوعی دیگر فقط یک موضوع پژوهشی یا مختص شرکتهای بزرگ فناوری نیست. امروز بسیاری از سازمانها میخواهند از مدلهای هوشمند برای تحلیل داده، پردازش تصویر، تشخیص تهدیدات سایبری، پاسخگویی خودکار، تحلیل مکالمات، پیشبینی خرابی تجهیزات و بهینهسازی فرایندها استفاده کنند. در این میان، یکی از پرسشهای رایج تیمهای زیرساخت و فناوری اطلاعات این است: […]
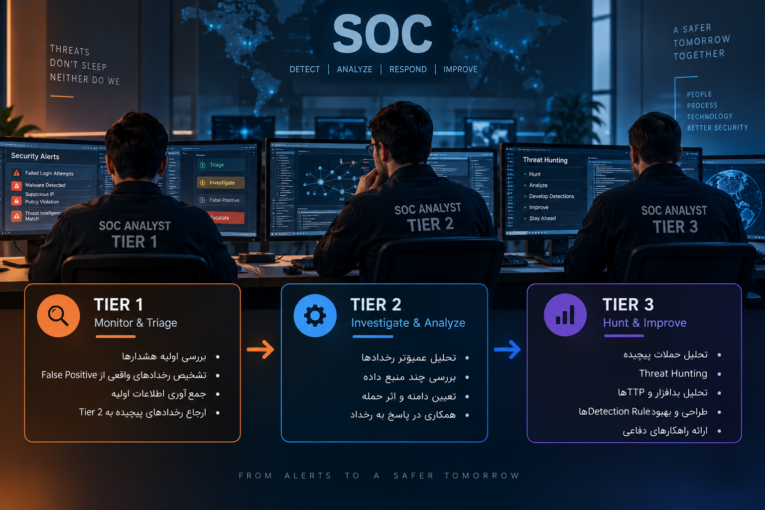
مرکز عملیات امنیت یا SOC (Security Operations Center) یکی از مهمترین بخشهای دفاع سایبری در سازمانهاست. وظیفه SOC این است که رویدادهای امنیتی را بهصورت مستمر پایش کند، رفتارهای مشکوک را شناسایی کند و در صورت وقوع حمله یا حادثه امنیتی، واکنش مناسب نشان دهد. اما همه هشدارهایی که وارد SOC میشوند پیچیدگی یکسانی ندارند. […]
در قسمت اول مقاله «قابلیتهای جدید VMware vSphere 9.1» با بخشی از مهمترین تغییرات این نسخه، از جمله Quick Patch ،Live Patching ،Zero Touch Provisioning بهبود مدیریت vCenter و Configuration Profiles آشنا شدیم. در قسمت دوم، سایر قابلیتها و بهبودهای vSphere 9.1 را بررسی میکنیم؛ از بهینهسازی DRS و vMotion گرفته تا مدیریت بهتر NUMA، […]

قابلیتهای جدید VMware vSphere 9.1 نشان میدهد که VMware در این نسخه تمرکز ویژهای بر کاهش زمان توقف سرویسها، سادهتر شدن مدیریت زیرساخت، افزایش کارایی و پشتیبانی بهتر از بارهای کاری جدید مانند هوش مصنوعی داشته است. vSphere 9.1 بهعنوان یکی از اجزای اصلی VMware Cloud Foundation 9.1 عرضه شده و مجموعهای از قابلیتهای جدید […]
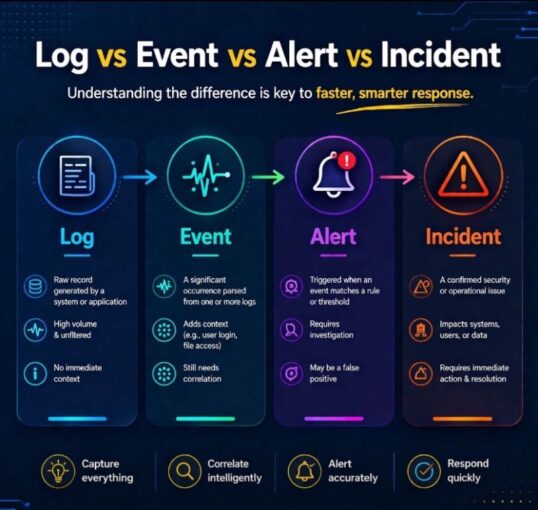
در قسمت قبل با مفهوم هر سه اصطلاح Event ،Alert و Incident آشنا شدیم، میتوان تفاوت آنها را دقیقتر بررسی کرد. بهصورت ساده میتوان ارتباط این سه مفهوم را اینگونه نمایش داد: Event → Alert → Incident البته این زنجیره همیشه به همین شکل اتفاق نمیافتد. هر Event به Alert تبدیل نمیشود و هر Alert نیز […]
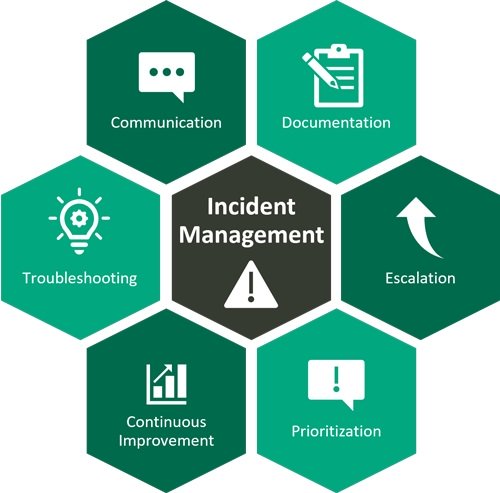
در یک زیرساختIT، هر روز اتفاقات مختلفی در سرورها، تجهیزات شبکه، نرمافزارها و سرویسها رخ میدهد. بخشی از این اتفاقات کاملاً عادی هستند، برخی نیاز به بررسی دارند و بعضی دیگر میتوانند باعث اختلال در سرویس شوند. در این میان، سه اصطلاح Event ،Alert و Incident اهمیت زیادی دارند. این مفاهیم در حوزههایی مانند مانیتورینگ شبکه، […]
با افزایش تعداد و پیچیدگی حملات سایبری، سازمانها برای حفاظت از اطلاعات و زیرساختهای حیاتی خود به راهکارهای امنیتی پیشرفتهتری نیاز دارند. استفاده از فایروال، آنتیویروس و سایر ابزارهای امنیتی بهتنهایی نمیتواند تضمینکننده امنیت سازمان باشد؛ زیرا حجم بالای رخدادها و روشهای جدید حمله، نیازمند پایش، تحلیل و واکنش مستمر است. در این میان، مرکز […]
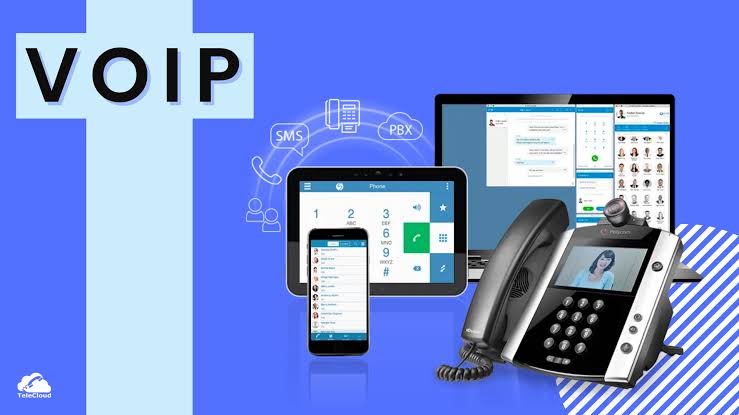
تماس تلفنی هنوز یکی از اصلیترین روشهای ارتباط میان سازمانها، مشتریان، کارکنان و شعب مختلف است. با این حال، سیستمهای تلفنی سنتی معمولاً هزینه نگهداری بالایی دارند، توسعه آنها دشوار است و امکانات محدودی در اختیار کسبوکارها قرار میدهند. به همین دلیل بسیاری از سازمانها به سمت راهاندازی VoIP و استفاده از تلفن تحت شبکه […]

در بسیاری از سازمانها، سرورها بخش اصلی زیرساخت فناوری اطلاعات را تشکیل میدهند. نرمافزارهای سازمانی، پایگاههای داده، سرویسهای شبکه، سامانههای مالی و بسیاری از خدمات حیاتی روی این سرورها اجرا میشوند. در روشهای سنتی، معمولاً هر سرویس روی یک سرور فیزیکی جداگانه قرار میگرفت. این روش علاوه بر افزایش هزینه خرید تجهیزات، باعث استفاده ناکارآمد […]
امروزه بخش بزرگی از فعالیتهای شخصی و سازمانی از طریق سیستمهای دیجیتال انجام میشود. کاربران اطلاعات خود را در تلفن همراه، رایانه، نرمافزارهای سازمانی، وبسایتها و سرویسهای ابری نگهداری میکنند. در چنین شرایطی، وجود یک ضعف کوچک در نرمافزار، شبکه یا تنظیمات امنیتی میتواند زمینه را برای سرقت اطلاعات، ایجاد اختلال یا نفوذ مهاجمان فراهم […]