امروزه حملات باجافزار یکی از مهمترین موارد تهدید امنیت سایبری در سازمانهاست. در گزارش سه ماهه چشمانداز تهدیدات، FortiGuard Labs گزارش داده که حداقل دو خانواده مهم باجافزارها یعنی Sodinokibi و Nemty به عنوان راهکارهای RaaS (باجافزار به عنوان یک سرویس) پیادهسازی شدهاند. خدمات As-a-service (به عنوان یک سرویس)، مخصوصا زمانی که با تکنیکهای فریبدادن […]
هک اخلاقی یک فرآیند مجاز برای کسب دسترسی غیرمجاز به شبکه، کامپیوتر و دادههای مشخص است. این امر توسط افراد با تجربه در زمینه امنیت صورت میگیرد که به هکرهای کلاه سفید معروفند. هدف آنها بهبود وضعیت امنیتی یک سازمان است. به روشهایی که یک فرد با استفاده از آنها میتواند راهبردها و اقدامات یک […]
مایکروسافت، به راهکار Veritas Backup Exec به دلیل کیفیت، عملکرد و توانایی آن در برطرف کردن نیازهای مشتری، عنوان Preferred Solution را اختصاص داده است. مایکروسافت تعیین میکند که کدام راهکارها میتوانند عنوان Microsoft Preferred Solution را به خود اختصاص دهند و مهر تایید Blue Ribbon را از آن خود کنند. در همین راستا Veritas […]
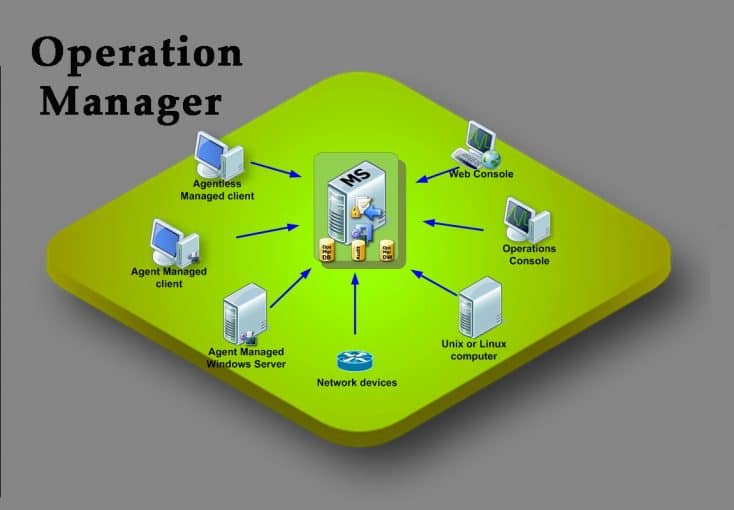
در قسمت اول این مقاله به معرفی مزایای پیاده سازی Management Group در سیستم SCOM پرداختیم و سپس در ادامه برخی اجزای Management Group را معرفی کردیم. در این قسمت به معرفی ادامه اجزا میپردازیم. Operations Manager قبل از مبادلهی اطلاعات، نیاز به احراز هویت متقابل بین Agentها و سرور Management دارد. به منظور ایمنسازی […]
در قسمت اول مقاله، در خصوص تعاریف و خصوصیات تیمهای امنیت قرمز و آبی و مفهوم تیم بنفش صحبت کردیم. درقسمت دوم به تعریف مفاهیم جدیدی در امنیت سایبری، به نام تیمهای امنیت سایبری زرد، نارنجی و سبز پرداخته و مشکلات این تیمها را با یکدیگر بررسی خواهیم کرد. معرفی تیمهای امنیت سایبری زرد، نارنجی […]
استفاده از Big Data Cluster در SQL Server 2019 باعث هوشمندسازی تمام دادههای کاربر شده و با تلفیق دادههای ساختاریافته و ساختارنیافته در سراسر منطقه داده، به از میان بردن Siloهای داده کمک میکند. این کلاستر، Microsoft SQL Server را با بهترین راهکارهای منبعباز Big Data ادغام میکند و با استفاده از Apache Spark، Containerهای […]
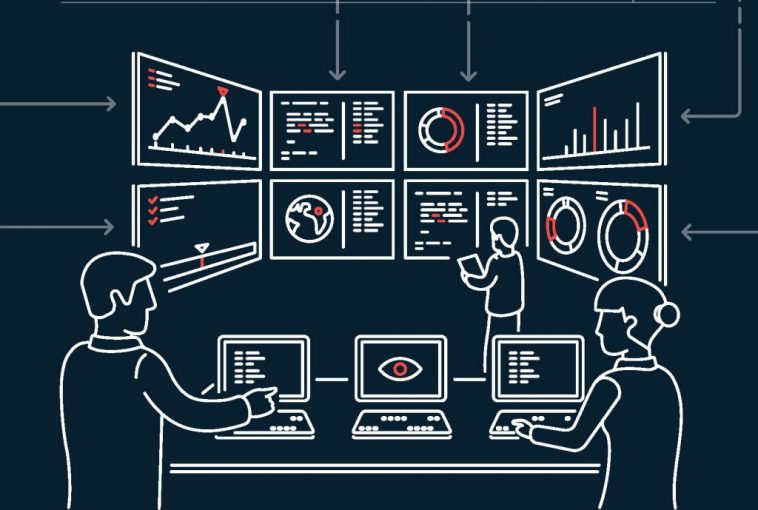
مرکز عملیات امنیت SOC که همچنین از آن با عنوان مرکز عملیات امنیت اطلاعات (ISOC) نیز یاد میشود، یک موقعیت متمرکز است که در آن یک تیم امنیت اطلاعات، رخدادهای امنیت سایبری را بطور تمام وقت مانیتور، شناسایی و تحلیل کرده، سپس به آن پاسخ میدهد. این تیم امنیتی که متشکل از مهندسین و تحلیلگران امنیتی […]
یکی از بهترین راههای اطمینان از وضعیت امنیتی یک سازمان، اجرای حملات مشابه و شبیهسازی شده است. اصول طراحی آنها مانند تست نفوذ (حملات مشابه دستی) و اسکن کردن آسیبپذیریها (حملات مشابه خودکار) است. وظایف تیمهای قرمز و آبی در تامین امنیت متفاوت و در عین حال مکمل یکدیگر است. زمانی که تستهای نفوذ و […]
نرمافزار Veeam قابلیت کاربردیای به نام Scale-Out Backup Repository دارد که یک Pool یگانه شامل تمام Backup Repositoryهای موجود کاربر میشود. این قابلیت در Veeam Availability Suite v9 قابل دسترس است. نحوه کار این قابلیت بدین صورت است که کاربر میتواند تمامی Backup Repositoryهای موجود خود را جمعآوری کرده و سایر Repositoryهای جدیدی که ایجاد […]
در مبحث Information Security یا امنیت اطلاعات، تعاریف متعددی از هر یک از تیمهای امنیت سایبری قرمز، آبی و بنفش ارائه شده که باعث ایجاد سردرگمی شده است. در این مطلب تعاریف واضحی برای این سه تیم و مفاهیم مرتبط با آن آورده شده است. تیمهای امنیت سایبری قرمز، آبی و بنفش چه تعریفی دارند […]