مرکز عملیات امنیت یا SOC (Security Operations Center) یکی از مهمترین بخشهای دفاع سایبری در سازمانهاست. وظیفه SOC این است که رویدادهای امنیتی را بهصورت مستمر پایش کند، رفتارهای مشکوک را شناسایی کند و در صورت وقوع حمله یا حادثه امنیتی، واکنش مناسب نشان دهد.
اما همه هشدارهایی که وارد SOC میشوند پیچیدگی یکسانی ندارند. بعضی از آنها تنها به یک بررسی اولیه نیاز دارند، در حالی که برخی دیگر ممکن است نشانه یک حمله هدفمند یا نفوذ گسترده باشند. به همین دلیل در بسیاری از مراکز عملیات امنیت، تحلیلگران براساس سطح تجربه، نوع وظایف و میزان پیچیدگی رخدادها به Tier 1، Tier 2 و Tier 3 تقسیم میشوند. تفاوت این سطوح فقط در سابقه کاری نیست. هر Tier مسئول بخشی از فرآیند تشخیص، تحلیل و پاسخ به رخدادهای امنیتی است. در ادامه بررسی میکنیم تفاوت Tier 1، Tier 2 و Tier 3 در SOC چیست و وظایف هر تحلیلگر چگونه مشخص میشود.
Tier در SOC به چه معناست؟
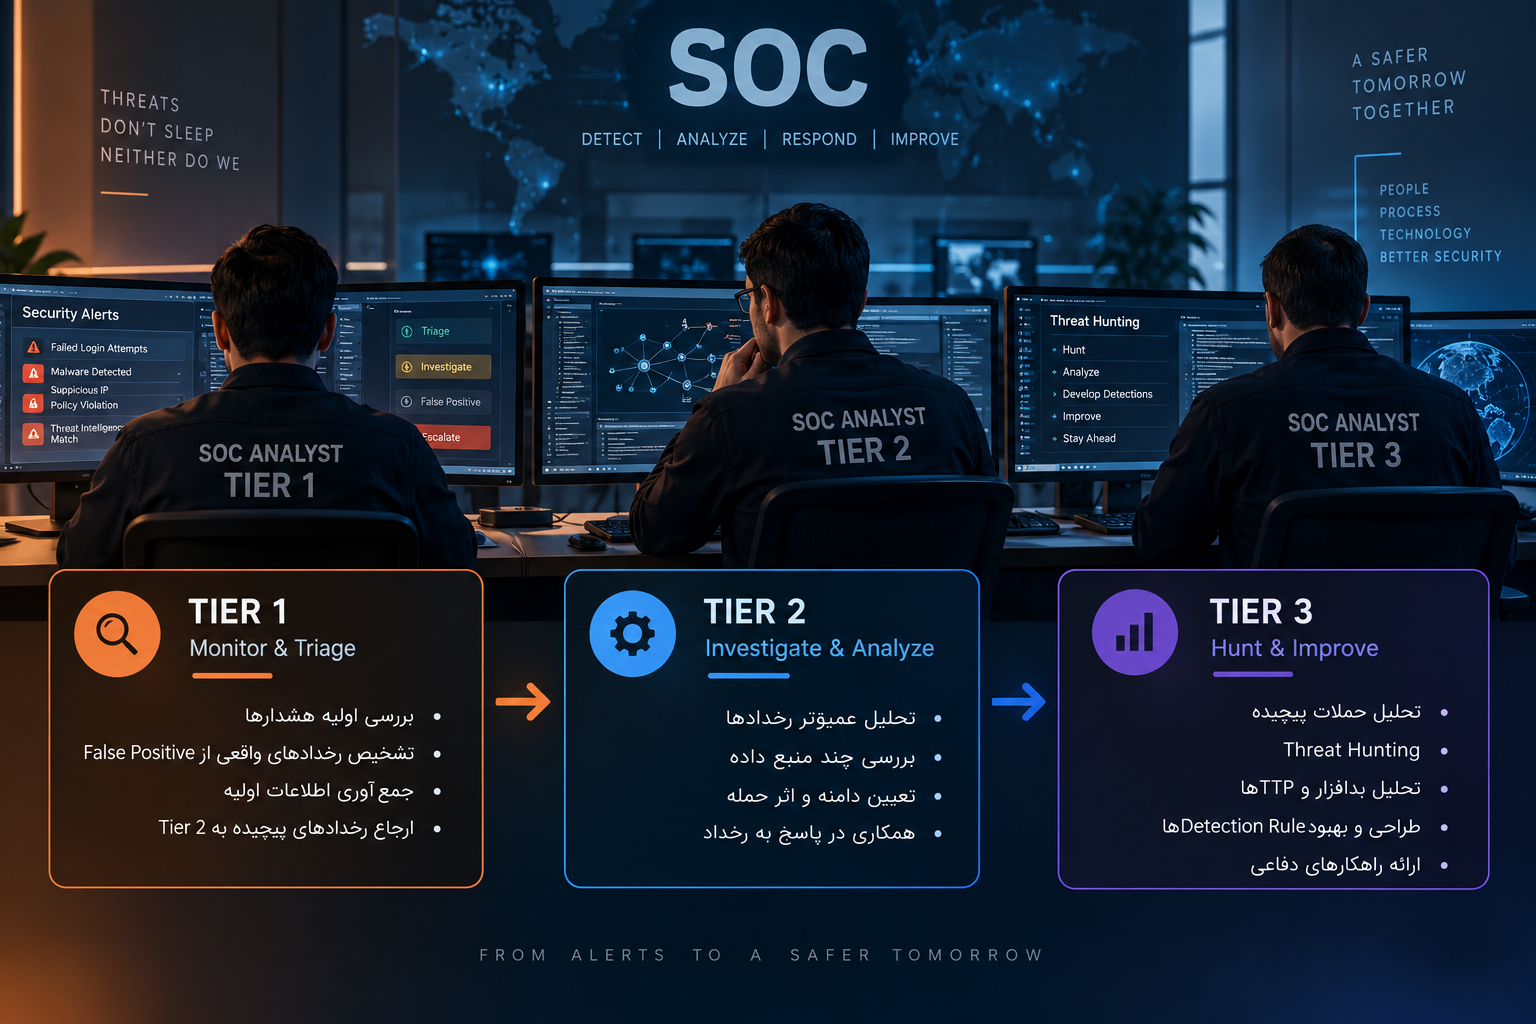
Tier را میتوان سطح مسئولیت و عمق تحلیل در مرکز عملیات امنیت دانست. در یک ساختار متداول، هشدارهای امنیتی ابتدا توسط Tier 1 بررسی میشوند. اگر موضوع پیچیدهتر از سطح بررسی اولیه باشد، رخداد به Tier 2 ارجاع داده میشود و در سناریوهای پیشرفتهتر ممکن است Tier 3 وارد فرآیند تحلیل شود.
SOC یا مرکز عملیات امنیت چیست و چه نقشی در امنیت سایبری دارد؟
البته این ساختار در همه سازمانها دقیقاً یکسان نیست. ممکن است در یک SOC بخشی از وظایف Tier 3 به Threat Hunter یا Incident Responder سپرده شود، در حالی که در سازمان دیگری همان فعالیتها در قالب SOC Analyst Level 3 انجام شوند. بنابراین Tierها را نباید صرفاً عنوان شغلی ثابت در نظر گرفت؛ بلکه آنها بیشتر نشاندهنده سطح پیچیدگی تحلیل و میزان مسئولیت تحلیلگر هستند.
Tier 1 در SOC چه وظایفی دارد؟
Tier 1 معمولاً اولین سطح بررسی رخدادهای امنیتی است. تحلیلگر Tier 1 بیشترین ارتباط را با هشدارهایی دارد که توسط SIEM ،EDR ،Firewall ،IDS/IPS و سایر ابزارهای امنیتی تولید میشوند. وظیفه اصلی Tier 1 انجام Triage یا بررسی اولیه هشدار است. تحلیلگر باید مشخص کند که هشدار واقعی است، False Positive است یا نیاز به بررسی عمیقتر دارد.
برای مثال فرض کنید SIEM هشداری درباره چندین ورود ناموفق به یک حساب کاربری ثبت کرده است. تحلیلگر Tier 1 ابتدا بررسی میکند این تلاشها از چه IP انجام شدهاند، حساب متعلق به چه کاربری است، آیا پس از ورودهای ناموفق Login موفقی رخ داده است و آیا رفتار مشابهی در گذشته وجود داشته است یا خیر. اگر مشخص شود کاربر رمز عبور خود را چند بار اشتباه وارد کرده، احتمالاً رخداد بسته میشود. اما اگر تلاشهای ورود از یک کشور غیرمعمول انجام شده باشد و پس از آن Login موفق ثبت شود، موضوع میتواند به Tier 2 ارجاع داده شود. بنابراین Tier 1 فقط یک اپراتور مانیتورینگ نیست. این تحلیلگر باید بتواند اطلاعات اولیه را جمعآوری، هشدار را دستهبندی و تصمیم بگیرد که آیا رخداد نیازمند Escalation است یا خیر.
بیشتر بخوانید: بررسی و تحلیل پنج قابلیت اساسی SOC Analytic-Driven – قسمت اول
Tier 2 چه تفاوتی با Tier 1 دارد؟
Tier 2 زمانی وارد فرآیند میشود که یک رخداد نیاز به تحلیل عمیقتر داشته باشد. در این سطح دیگر فقط یک Alert بررسی نمیشود، بلکه تحلیلگر تلاش میکند کل سناریوی احتمالی حمله را بازسازی کند. فرض کنیم هشدار Login مشکوک از Tier 1 به Tier 2 منتقل شده است. تحلیلگر Tier 2 ممکن است علاوه بر لاگ احراز هویت، لاگهای Active Directory ،Endpoint ،Firewall و Proxy را نیز بررسی کند. در جریان این بررسی ممکن است مشخص شود که پس از ورود مشکوک، PowerShell روی سیستم اجرا شده، فایل ناشناسی دانلود شده و سیستم با یک IP خارجی ارتباط برقرار کرده است.
در این مرحله دیگر با یک هشدار ساده مواجه نیستیم، بلکه احتمال وقوع یک Incident واقعی وجود دارد. Tier 2باید بتواند Scope حادثه را مشخص کند؛ یعنی بفهمد چه سیستمهایی درگیر شدهاند، مهاجم چه فعالیتی انجام داده و آیا حمله به بخشهای دیگر شبکه گسترش پیدا کرده است. آشنایی با MITRE ATT&CK، تحلیل لاگ، EDR ،Active Directory و رفتارهای رایج مهاجمان در این سطح اهمیت زیادی دارد.
Tier 3 چه نقشی در SOC دارد؟
Tier 3 معمولا بالاترین سطح تحلیل فنی در ساختار سنتی SOC است. این تحلیلگران روی رخدادهای پیچیده، حملات هدفمند و تهدیداتی تمرکز میکنند که با بررسیهای معمول بهراحتی قابل شناسایی نیستند. یکی از وظایف مهم 3 Tier که می توان گفت Threat Hunting است. برخلاف Tier 1 و Tier 2 که معمولاً بررسی را از یک Alert آغاز میکنند، Threat Hunter ممکن است بدون وجود هشدار مشخص، به دنبال نشانههای حضور مهاجم در شبکه بگردد.
بیشتر بخوانید: راهنمای تخصصی تابآوری سایبری سازمانها برای تیمهای SOC و NetOps
برای مثال، اگر اطلاعات Threat Intelligence نشان دهد یک گروه مهاجم از روش مشخصی برای اجرای PowerShell استفاده میکند، Tier 3 میتواند در دادههای سازمان جستوجو کند تا مشخص شود آیا چنین رفتاری قبلاً رخ داده است یا خیر. Tier 3 همچنین ممکن است در تحلیل Malware، بررسی تکنیکهای پیشرفته مهاجمان، طراحی Detection Ruleهای جدید و بهبود Use Caseهای SIEM نقش داشته باشد. در واقع، Tier 3 فقط Incident را بررسی نمیکند؛ بلکه تلاش میکند از نتایج یک حادثه برای بهبود قابلیت تشخیص SOC استفاده کند.
تفاوت Tier 1،Tier 2 و Tier 3 در یک نگاه
| سطح | تمرکز اصلی | نمونه فعالیت |
| Tier 1 | Monitoring و Triage | بررسی اولیه Alert و تشخیص False Positive |
| Tier 2 | Investigation | تحلیل عمیق Incident و تعیین دامنه حمله |
| Tier 3 | Advanced Analysis | Threat Hunting، تحلیل پیشرفته و بهبود Detection |
مرز بین این سطوح همیشه کاملاً ثابت نیست. در یک SOC کوچک ممکن است یک فرد وظایف Tier 1 و Tier 2 را همزمان انجام دهد، در حالی که در سازمانهای بزرگ هر نقش کاملاً جدا باشد.
فرآیند Escalation بین Tierها چگونه انجام میشود؟
یکی از مهمترین بخشهای عملکرد SOC ،Escalation صحیح است. هدف این نیست که هر Alert به سطح بالاتر منتقل شود؛ زیرا در این صورت Tierهای بالاتر با حجم زیادی از هشدارهای کماهمیت مواجه خواهند شد. برای جلوگیری از این مشکل، SOC باید Runbook و Playbook مشخص داشته باشد. این اسناد تعیین میکنند هر نوع Alert چگونه بررسی شود، چه اطلاعاتی باید جمعآوری شود و تحت چه شرایطی Incident به سطح بالاتر ارجاع داده شود.
برای مثال ممکن است Playbook تعیین کند اگر یک Login مشکوک همراه با تغییر سطح دسترسی یا اجرای ابزار مدیریتی غیرمعمول باشد، رخداد مستقیماً به Tier 2 منتقل شود. بنابراین مشخصبودن وظایف Tierها باعث کاهش زمان پاسخ و جلوگیری از سردرگمی بین تحلیلگران میشود.
مهارتهای مورد نیاز هر سطح چگونه تغییر میکند؟
در Tier 1، تحلیلگر باید شناخت مناسبی از شبکه، Windows ،Linux ،Active Directory و ابزارهای امنیتی داشته باشد و بتواند Alertها و Logها را بررسی کند. در Tier 2، انتظار میرود فرد بتواند ارتباط میان چند منبع داده را تحلیل کند، سناریوی حمله را بازسازی کند و با ابزارهایی مانند SIEM و EDR در سطح عمیقتری کار کند.
در Tier 3، مهارتهایی مانند Threat Hunting ،Detection Engineering ،Scripting، تحلیل رفتار بدافزار و شناخت دقیق TTPهای مهاجمان اهمیت بیشتری پیدا میکند. بنابراین مسیر پیشرفت از Tier 1 به Tier 3 بیش از آنکه فقط افزایش سابقه کاری باشد، افزایش عمق تحلیل و توانایی حل مسئلههای پیچیدهتر امنیتی است.
آیا همه SOCها باید سه Tier داشته باشند؟
خیر. مدل Tier 2 ،Tier 1و Tier 3 یک ساختار رایج است، اما الزام نیست.
در SOCهای مدرن ممکن است بهجای Tier 3 نقشهای تخصصی مانندThreat Hunter ،Detection Engineer ، Malware Analyst یا Incident Responder وجود داشته باشند. همچنین استفاده از SOAR و اتوماسیون میتواند بخشی از فعالیتهای تکراری Tier 1 را خودکار کند. بنابراین طراحی تیم SOC باید براساس حجم رخدادها، اندازه سازمان، نوع تهدیدات و فناوریهای مورد استفاده انجام شود.
تفاوت Tier 2 ،Tier 1 و Tier 3 در SOC بیشتر به عمق تحلیل، میزان مسئولیت و پیچیدگی رخدادهایی که بررسی میکنند مربوط میشود. Tier 1 اولین خط بررسی هشدارها و مسئول Triage است. Tier 2 رخدادهای پیچیدهتر را بررسی کرده و تلاش میکند دامنه و مسیر حمله را مشخص کند. Tier 3 نیز روی Threat Hunting، تحلیل پیشرفته و بهبود قابلیتهای تشخیص تمرکز دارد.
یک SOC موفق زمانی شکل میگیرد که مسئولیت هر سطح بهوضوح مشخص باشد و فرآیند Escalation میان تحلیلگران بهدرستی طراحی شود. در چنین ساختاری، هشدارهای ساده سریعتر مدیریت میشوند و متخصصان باتجربهتر میتوانند زمان خود را روی تهدیدات واقعی و پیچیده متمرکز کنند.