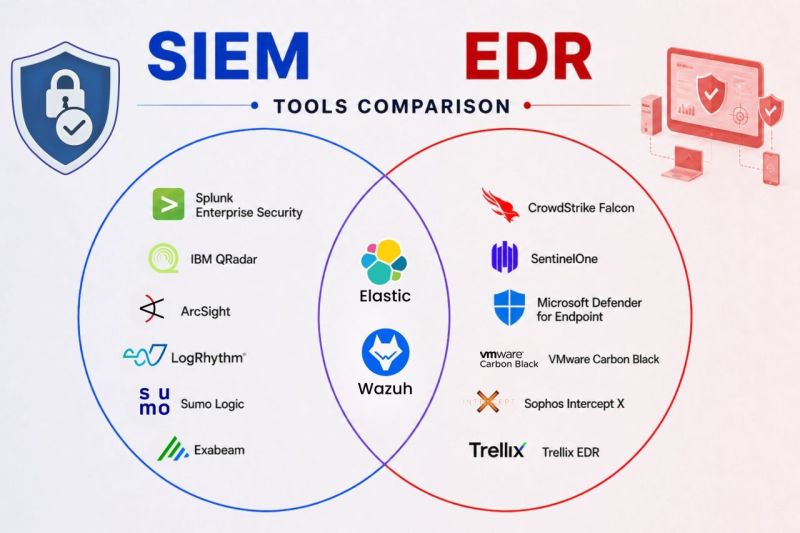
در قسمت اول مقاله تفاوت EDR و SIEM چیست؟ با قابلیتها، کاربردها و تفاوتهای این دو راهکار امنیتی آشنا شدیم و عملکرد آنها را در یک سناریوی حمله سایبری بررسی کردیم. همانطور که بیان شد، EDR بر شناسایی و مهار تهدیدات در نقاط پایانی تمرکز دارد، درحالیکه SIEM با تحلیل و همبستهسازی رویدادهای امنیتی، دید گستردهتری از وضعیت امنیت سازمان فراهم میکند.
اهمیت ترکیب EDR و SIEM در مرکز عملیات امنیت
در زیرساختهای سازمانی، بسیاری از حملات سایبری تنها به یک دستگاه یا رویداد امنیتی محدود نمیشوند. مهاجمان ممکن است پس از نفوذ اولیه، با استفاده از حسابهای کاربری معتبر یا ابزارهای مدیریتی سیستمعامل، فعالیت خود را به سایر بخشهای شبکه گسترش دهند. شناسایی چنین حملاتی نیازمند بررسی ارتباط میان رویدادهای ثبتشده در نقاط مختلف زیرساخت است.
در چنین شرایطی، ترکیب EDR وSIEM میتواند توان سازمان را در شناسایی تهدیدات، تحلیل حوادث و هماهنگی اقدامات امنیتی افزایش دهد. اما این یکپارچهسازی چه تأثیری بر عملکرد مرکز عملیات امنیت دارد و سازمانها هنگام انتخاب این راهکارها باید چه معیارهایی را در نظر بگیرند؟
چرا ترکیب EDR و SIEM در مرکز عملیات امنیت اهمیت دارد؟
مرکز عملیات امنیت مسئول پایش رویدادهای امنیتی، شناسایی تهدیدات، بررسی هشدارها و هماهنگی اقدامات پاسخ به حوادث است. یکی از چالشهای اصلی تحلیلگران SOC، حجم بالای اطلاعاتی است که از تجهیزات شبکه، سرورها، سامانههای احراز هویت و محصولات امنیتی دریافت میشود. در بسیاری از موارد، یک رویداد بهتنهایی اطلاعات کافی برای تشخیص حمله ارائه نمیدهد. برای مثال، اجرای PowerShell روی یک سرور ممکن است بخشی از فعالیتهای معمول مدیریتی باشد؛ اما اگر همین رویداد با ورود غیرعادی یک حساب کاربری و ارتباط با یک مقصد مشکوک همراه شود، نیازمند بررسی دقیقتری خواهد بود.
EDR اطلاعات مربوط به فعالیتهای داخلی دستگاه را فراهم میکند وSIEM با تحلیل رویدادهای سایر منابع، امکان بررسی ارتباط میان این فعالیتها را ایجاد میکند. استفاده هماهنگ از این دو راهکار میتواند چند مزیت مهم برای مرکز عملیات امنیت داشته باشد.
افزایش دقت در شناسایی حملات چندمرحلهای
حملات سایبری پیشرفته معمولاً از مراحل مختلفی مانند نفوذ اولیه، اجرای دستورات، افزایش سطح دسترسی، حرکت جانبی در شبکه و دسترسی به اطلاعات حساس تشکیل میشوند. EDR میتواند برخی از این فعالیتها را در نقاط پایانی شناسایی کند؛ برای مثال، ایجاد پردازشهای غیرمعمول، اجرای ابزارهای مشکوک یا تغییرات حساس در سیستمعامل. در مقابل، SIEM میتواند این اطلاعات را با رویدادهای فایروال، Active Directory و سایر سامانههای امنیتی ترکیب کند. فرض کنیدEDR اجرای یک دستور مشکوک را روی رایانه کاربر شناسایی کرده است.
بیشتر بخوانید: تحلیل آسیبپذیریها و نقاط ضعف حیاتی در سامانههای SIEM سازمانی
همزمان، لاگهای Active Directory نشان میدهند که حساب همان کاربر برای ورود به چند سرور تلاش کرده است. درصورتیکه SIEM بتواند این رویدادها را بر اساس شناسه کاربر، نام سیستم و بازه زمانی مرتبط کند، احتمال شناسایی یک حمله چندمرحلهای افزایش مییابد. این قابلیت بهویژه در شناسایی حرکت جانبی مهاجمان اهمیت دارد؛ زیرا فعالیتهای مهاجم ممکن است در هر سیستم بهتنهایی عادی به نظر برسند، اما ارتباط میان آنها الگویی مشکوک ایجاد کند.
کاهش هشدارهای غیرضروری و بهبود اولویتبندی
یکی از مشکلات رایج مراکز عملیات امنیت، تعداد زیاد هشدارهایی است که بررسی تمام آنها برای تحلیلگران دشوار است. برخی هشدارها به فعالیتهای عادی کاربران یا ابزارهای مدیریتی مربوط میشوند و برخی دیگر نشانه تهدیدات واقعی هستند. استفاده هماهنگ از EDR وSIEM میتواند اطلاعات بیشتری برای ارزیابی این هشدارها فراهم کند. برای مثال، اجرای یک ابزار مدیریتی ممکن است بهتنهایی اهمیت امنیتی بالایی نداشته باشد؛ اما اگر همراه با تلاش برای دسترسی غیرمجاز و ارتباط با یک نشانی مشکوک باشد، میتواند در اولویت بررسی قرار گیرد.
برای مشاوره رایگان و یا راه اندازی Splunk/SIEM و مرکز عملیات امنیت SOC با کارشناسان شرکت APK تماس بگیرید |
در راهکارهایی مانند Splunk Enterprise Security، قابلیت هشداردهی مبتنی بر ریسک امکان ارزیابی مجموعهای از فعالیتهای مشکوک مرتبط با یک کاربر یا سیستم را فراهم میکند. البته کاهش هشدارهای غیرضروری تنها با اتصالEDR به SIEM اتفاق نمیافتد. تنظیم صحیح قواعد شناسایی، تعیین آستانههای مناسب و بازبینی مداوم نتایج برای جلوگیری از ایجاد هشدارهای مثبت کاذب ضروری است.
بهبود سرعت بررسی و پاسخ به حوادث امنیتی
پس از شناسایی یک تهدید، تحلیلگران SOC باید مشخص کنند حمله از کجا آغاز شده، چه سیستمهایی تحت تأثیر قرار گرفتهاند و چه اقداماتی برای مهار آن لازم است. EDR میتواند اطلاعات دقیقی درباره پردازشهای اجراشده، فایلهای مشکوک و ارتباطات شبکهای دستگاه فراهم کند. SIEM نیز با بررسی دادههای سایر سامانهها، به شناسایی دامنه احتمالی حمله کمک میکند. برای مثال، پس از شناسایی بدافزار روی رایانه یکی از کارکنان، تحلیلگر میتواند از طریق SIEM بررسی کند که آیا نشانههای مشابهی در سایر سیستمها ثبت شده است یا خیر.
در صورت وجود یکپارچهسازی مناسب، برخی اقدامات پاسخ به حادثه نیز میتوانند از طریق ابزارهای امنیتی یا سامانههای SOAR بهصورت خودکار اجرا شوند. این هماهنگی میتواند به کاهش میانگین زمان شناسایی تهدید یا MTTD و میانگین زمان پاسخ یا MTTRکمک کند؛ هرچند میزان بهبود به کیفیت پیادهسازی و فرایندهای عملیاتی سازمان وابسته است.
بیشتر بخوانید: مفهوم SIEM چیست چرا اهمیت دارد و بررسی مزایای آن
چالشهای یکپارچهسازی EDR و SIEM در زیرساخت سازمان
با وجود مزایای ترکیب EDR و SIEM، پیادهسازی این معماری نیازمند برنامهریزی دقیق است. اتصال دو محصول امنیتی بدون تعیین اهداف مشخص، الزاماً به افزایش توان شناسایی تهدیدات منجر نمیشود.
انتخاب دادههای مناسب برای ارسال به SIEM
راهکارهای EDR ممکن است حجم زیادی از اطلاعات مربوط به اجرای پردازشها، تغییرات فایلها، ارتباطات شبکه و فعالیتهای سیستمعامل تولید کنند. ارسال تمام این اطلاعات به SIEM میتواند مصرف منابع پردازشی و فضای ذخیرهسازی را افزایش دهد. بنابراین، سازمان باید مشخص کند کدام دادهها برای سناریوهای شناسایی تهدید و بررسی حوادث ضروری هستند. در برخی محیطها، دریافت هشدارهای EDR برای نیازهای اولیه کافی است؛ اما در سازمانهایی که به شکار تهدید و تحلیلهای پیشرفته نیاز دارند، دریافت دادههای جزئیتر نیز اهمیت پیدا میکند.
استانداردسازی و همبستهسازی رویدادها
محصولات امنیتی مختلف ممکن است اطلاعات کاربران، سیستمها و رویدادها را در قالبهای متفاوت ثبت کنند. برای مثال، ممکن است یک سامانه از نام کاربری و سامانه دیگر از شناسه متفاوتی برای شناسایی همان کاربر استفاده کند. اگر این دادهها بهدرستی استانداردسازی نشوند، ارتباطدادن رویدادهای امنیتی دشوار خواهد شد. به همین دلیل، نرمالسازی دادهها، هماهنگی زمان سامانهها و استفاده از اطلاعات دقیق داراییها و هویتها از پیشنیازهای مهم یکپارچهسازی EDR و SIEM محسوب میشوند.
مدیریت هزینهها و منابع زیرساختی
پیادهسازی SIEM معمولاً با هزینههای دریافت، پردازش، ذخیرهسازی و نگهداری دادهها همراه است. افزودن اطلاعات EDR، بهخصوص دادههای جزئی نقاط پایانی، میتواند حجم اطلاعات دریافتی را افزایش دهد. ازاینرو، سازمان باید میان سطح جزئیات موردنیاز برای تحلیل امنیتی و ظرفیت زیرساخت تعادل برقرار کند. تعیین سیاست نگهداری دادهها، اولویتبندی منابع اطلاعاتی و بهینهسازی حجم دادههای دریافتی از اقداماتی هستند که میتوانند به مدیریت هزینهها کمک کنند.
ترکیب EDR یا SIEM؛ کدام برای امنیت سازمان ضروریتر است؟
انتخاب میانEDR و SIEM نباید صرفاً بر اساس تعداد قابلیتها یا شهرت محصولات انجام شود. این تصمیم باید بر مبنای وضعیت زیرساخت، سطح بلوغ امنیتی و مهمترین ریسکهای سازمان اتخاذ شود. در سازمانهایی که حفاظت از رایانههای کاربران و سرورها اولویت اصلی است، EDR میتواند نقش مهمتری داشته باشد؛ بهخصوص زمانی که شناسایی رفتارهای مخرب و مهار سریع دستگاه آلوده اهمیت زیادی دارد. در مقابل، سازمانهایی با زیرساخت گسترده، سامانههای متعدد و منابع اطلاعاتی متنوع ممکن است نیاز بیشتری به SIEM برای پایش متمرکز و شناسایی حملات پیچیده داشته باشند.
مهمترین معیارهای انتخاب EDR و SIEM
برای تصمیمگیری دقیقتر، بررسی معیارهای زیر ضروری است:
- وضعیت امنیت نقاط پایانی: میزان پوشش امنیتی رایانهها، سرورها و دستگاههای سازمان باید مشخص شود.
- تنوع منابع اطلاعاتی: تعداد سامانهها و تجهیزات تولیدکننده رویدادهای امنیتی بر ضرورت استفاده ازSIEM تأثیر دارد.
- سطح بلوغ SOC: توان تحلیلگران برای بررسی هشدارها و مدیریت حوادث باید متناسب با پیچیدگی راهکار انتخابی باشد.
- نیازهای نظارتی: الزامات مربوط به نگهداری لاگها، ممیزی و گزارشدهی باید بررسی شوند.
- هزینههای عملیاتی: علاوه بر هزینه خرید، منابع موردنیاز برای نگهداری، تنظیم و توسعه راهکار نیز اهمیت دارند.
- قابلیت یکپارچهسازی: امکان ارتباط راهکار انتخابی با محصولات امنیتی موجود در سازمان باید ارزیابی شود.
نکته مهم این است که EDR و SIEM جایگزین یکدیگر نیستند. هرکدام بخشی از نیازهای امنیتی سازمان را پوشش میدهند و انتخاب صحیح به خلأهای امنیتی موجود بستگی دارد.
چگونه اثربخشی ترکیب EDR و SIEM را ارزیابی کنیم؟
پس از پیادهسازی این دو راهکار، سازمان باید عملکرد آنها را بهصورت مستمر ارزیابی کند. صرف دریافت دادهها و ایجاد هشدار، معیار کافی برای سنجش موفقیت نیست. یکی از روشهای ارزیابی، اجرای سناریوهای کنترلشده شبیهسازی حمله است. در این روش، تیم امنیت بررسی میکند که آیا فعالیتهای موردنظر توسط EDR ثبت شدهاند وSIEM توانسته است ارتباط لازم میان رویدادها را شناسایی کند یا خیر. همچنین بررسی تعداد هشدارهای مثبت کاذب، میزان پوشش سناریوهای شناسایی تهدید، زمان بررسی حوادث و کیفیت اطلاعات دریافتی میتواند نقاط ضعف معماری را مشخص کند.
بهعنوان مثال، اگر EDR فعالیت مشکوکی را شناسایی کند اما اطلاعات آن با تأخیر به SIEM برسد، ممکن است فرایند تحلیل و پاسخ تحت تأثیر قرار گیرد. بنابراین، پایش سلامت ارتباطات و کیفیت جریان دادهها نیز اهمیت دارد.
نتایج این ارزیابیها باید برای بهبود قواعد شناسایی، تنظیم سیاستهای جمعآوری اطلاعات و اصلاح فرایندهای پاسخ به حوادث استفاده شوند.
EDR و SIEM رقیب هستند یا مکمل یکدیگر؟
بررسی تفاوت EDR و SIEM نشان میدهد که این دو فناوری، با وجود اشتراک در هدف شناسایی تهدیدات، وظایف متفاوتی در معماری امنیت سازمان بر عهده دارند. EDR بر مشاهده رفتارهای مشکوک و پاسخ به تهدیدات در نقاط پایانی تمرکز دارد؛ درحالیکه SIEM با جمعآوری و تحلیل دادههای منابع مختلف، دید گستردهتری از رویدادهای امنیتی فراهم میکند.
ترکیب این دو راهکار میتواند به شناسایی حملات چندمرحلهای، بهبود اولویتبندی هشدارها و بررسی دقیقتر حوادث امنیتی کمک کند. بااینحال، موفقیت چنین معماریای به کیفیت دادهها، تنظیم صحیح قواعد شناسایی، یکپارچهسازی مناسب و توان عملیاتی تیم امنیت وابسته است. بنابراین، انتخاب میان EDR و SIEM نباید صرفاً بر اساس برتری یک فناوری نسبت به دیگری انجام شود. آنچه اهمیت دارد، شناسایی خلأهای امنیتی سازمان و انتخاب راهکاری است که بیشترین تأثیر را در کاهش ریسک داشته باشد.
در یک معماری دفاع چندلایه، EDR و SIEM دو راهکار مکمل هستند که استفاده اصولی از آنها میتواند توان مرکز عملیات امنیت را در شناسایی، تحلیل و پاسخ به تهدیدات سایبری افزایش دهد.مک میکند. به این ترتیب، استفاده هماهنگ از این دو راهکار میتواند توان مرکز عملیات امنیت را در شناسایی، بررسی و پاسخ به حملات سایبری افزایش دهد.