با افزایش پیچیدگی حملات سایبری و وابستگی سازمانها به زیرساختهای دیجیتال، استفاده از یک ابزار امنیتی بهتنهایی برای محافظت از اطلاعات و سامانههای سازمانی کافی نیست. مهاجمان ممکن است با عبور از یک کنترل امنیتی، به منابع حساس دسترسی پیدا کنند یا فعالیتهای مخرب خود را در بخشهای مختلف زیرساخت گسترش دهند. به همین دلیل، سازمانها به رویکردی نیاز دارند که حتی در صورت شکست یک لایه امنیتی، سایر کنترلها بتوانند از گسترش حمله جلوگیری کنند.
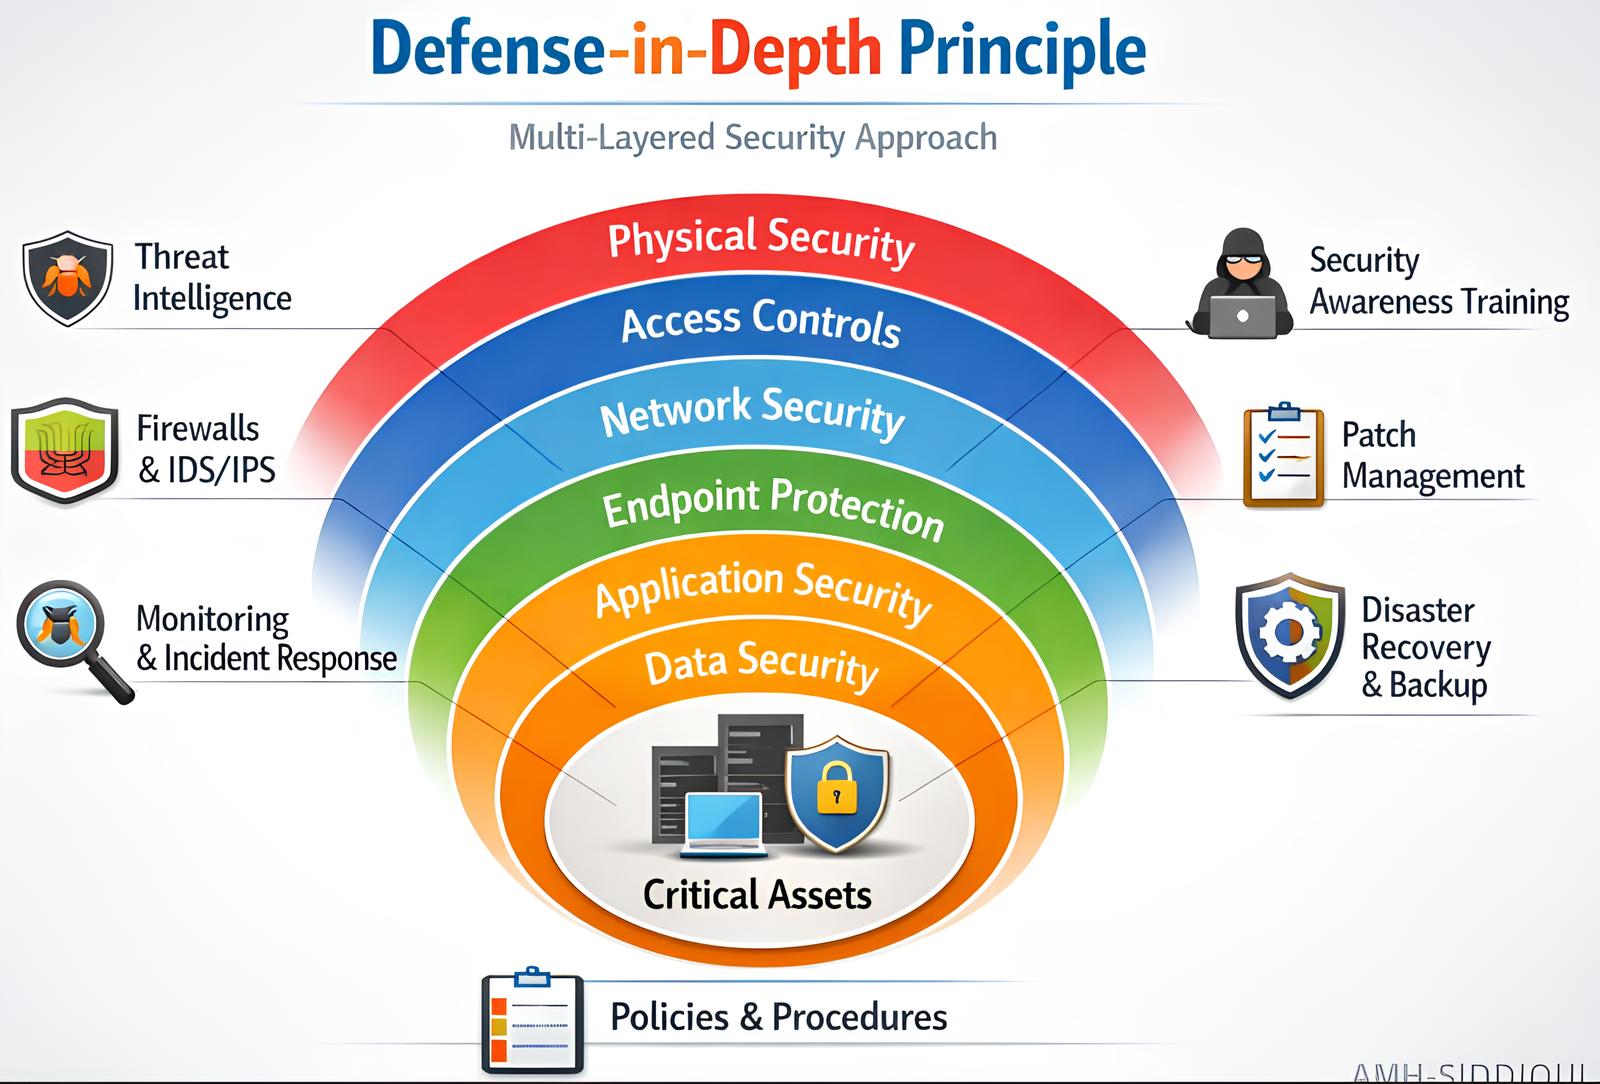
دفاع دفاع در عمق در امنیت سایبری یا Defense in Depth یکی از رویکردهای مهم در طراحی معماری امنیت سازمانی است که بر استفاده همزمان از چندین لایه حفاظتی تأکید دارد. این رویکرد با ترکیب کنترلهای فنی، مدیریتی و عملیاتی، احتمال موفقیت حملات را کاهش میدهد و توانایی سازمان را برای شناسایی، مهار و بازیابی پس از رخدادهای امنیتی افزایش میدهد. در این مقاله، مفهوم دفاع چندلایه، اجزای اصلی آن، ارتباطش با SOC و SIEM و نحوه پیادهسازی آن در زیرساختهای سازمانی را بررسی میکنیم.
منظور از دفاع در عمق در امنیت سایبری چیست؟
دفاع چندلایه در امنیت سایبری یک راهبرد حفاظتی است که در آن چندین کنترل امنیتی مستقل اما مکمل برای محافظت از داراییها، اطلاعات، کاربران و سامانههای سازمانی به کار گرفته میشوند. هدف این رویکرد آن است که مهاجم برای رسیدن به هدف خود مجبور باشد از چندین مانع امنیتی عبور کند؛ درحالیکه هر لایه فرصت دیگری برای پیشگیری، شناسایی یا مهار فعالیت مخرب فراهم میکند.
برای مثال، فرض کنید مهاجمی تلاش میکند با استفاده از اطلاعات سرقتشده وارد حساب کاربری یکی از کارکنان شود. در یک معماری امنیتی چندلایه، سیاستهای کنترل دسترسی میتوانند سطح دسترسی او را محدود کنند، احراز هویت چندعاملی یا MFA میتواند ورود غیرمجاز را دشوارتر کند و سامانههای مانیتورینگ امنیتی نیز ممکن است تلاش ورود مشکوک را شناسایی کنند. در چنین شرایطی، حتی اگر یکی از کنترلها نتواند حمله را متوقف کند، سایر لایهها همچنان فرصت دفاع از زیرساخت را دارند. نکته مهم این است که دفاع چندلایه صرفاً به معنای نصب ابزارهای امنیتی بیشتر نیست. اثربخشی این رویکرد به طراحی صحیح کنترلها، پوشش ریسکهای واقعی، هماهنگی میان ابزارها و بررسی مستمر عملکرد آنها بستگی دارد.
چرا دفاع در عمق اهمیت دارد؟
هیچ کنترل امنیتی بهتنهایی نمیتواند تمام تهدیدات سایبری را شناسایی یا مسدود کند. فایروال ممکن است ترافیک مخرب مشخصی را مسدود کند، اما لزوماً نمیتواند سوءاستفاده از یک حساب کاربری معتبر یا اجرای یک اسکریپت مخرب توسط کاربر مجاز را تشخیص دهد.
بیشتر بخوانید: اهمیت استفاده از استراتژی Collaborative Defense in Depth
به همین ترتیب، ابزارهای Endpoint Detection and Response یا EDR میتوانند رفتارهای مشکوک روی سیستمها را شناسایی کنند، اما بدون پیکربندی مناسب و فرآیند پاسخگویی مؤثر، تشخیص یک تهدید الزاماً به مهار آن منجر نمیشود.
دفاع چندلایه با کاهش وابستگی سازمان به یک کنترل خاص، احتمال عبور بدون شناسایی مهاجم از زیرساخت را کاهش میدهد. همچنین امکان شناسایی زودهنگام، محدود کردن دامنه خسارت و افزایش قابلیت بازیابی را فراهم میکند.
از مهمترین مزایای این رویکرد میتوان به موارد زیر اشاره کرد:
- کاهش سطح حمله از طریق حذف سرویسها و دسترسیهای غیرضروری
- جلوگیری از گسترش تهدید میان سامانهها و بخشهای سازمان
- افزایش احتمال شناسایی فعالیتهای مخرب
- محدود کردن دسترسی مهاجم به اطلاعات حساس
- بهبود قابلیت پاسخگویی به رخدادهای امنیتی
- کاهش زمان بازیابی و اثرات عملیاتی حملات
لایههای اصلی دفاع در عمق در امنیت سایبری
معماری دفاع چندلایه باید متناسب با ساختار سازمان، نوع داراییها، تهدیدات محتمل و الزامات امنیتی طراحی شود. بااینحال، چند گروه از کنترلها معمولاً در این معماری نقش اساسی دارند.
برای مشاوره رایگان و یا راه اندازی Splunk/SIEM و مرکز عملیات امنیت SOC با کارشناسان شرکت APK تماس بگیرید |
۱. امنیت شبکه و کنترل ترافیک
اولین گروه از کنترلها به مدیریت ارتباطات و محدودسازی دسترسی به منابع شبکه مربوط میشود. فایروال، سامانههای تشخیص و جلوگیری از نفوذ (IDS/IPS) و تقسیمبندی شبکه (Network Segmentation) از نمونههای این لایه هستند. برای مثال، با جداسازی سرورها، ایستگاههای کاری و سامانههای حساس در بخشهای منطقی مختلف، میتوان ارتباطات غیرضروری میان آنها را محدود کرد. در نتیجه، نفوذ به یک سیستم لزوماً به معنای دسترسی مستقیم به سایر منابع سازمان نخواهد بود.
۲. مدیریت هویت و کنترل دسترسی
در بسیاری از حملات، مهاجم بهجای عبور از تجهیزات امنیتی، از حسابهای کاربری سرقتشده یا دسترسیهای بیشازحد استفاده میکند. به همین دلیل، مدیریت هویت و دسترسی یکی از اجزای مهم دفاع چندلایه است. اجرای احراز هویت چندعاملی، استفاده از اصل حداقل دسترسی (Least Privilege)، مدیریت حسابهای دارای امتیاز بالا و بازبینی دورهای مجوزها میتوانند احتمال سوءاستفاده از حسابهای کاربری را کاهش دهند. همچنین باید دسترسیهای موقت، حسابهای غیرفعال و حسابهای مدیریتی بهصورت کنترلشده مدیریت شوند.
بیشتر بخوانید: حملات باجافزاری به پلتفرمهای مجازیسازی و راههای پیشگیری
۳. مقاومسازی سیستمها و سرویسها
مقاومسازی یا Hardening به مجموعه اقداماتی گفته میشود که با هدف کاهش آسیبپذیری و سطح حمله سیستمها انجام میگیرند. این اقدامات شامل حذف سرویسهای غیرضروری، اعمال وصلههای امنیتی، اصلاح تنظیمات ناامن، محدودسازی دسترسیهای مدیریتی و فعالسازی ثبت رویدادهای مهم است. مقاومسازی صحیح باعث میشود مهاجم فرصتهای کمتری برای بهرهبرداری از ضعفهای شناختهشده داشته باشد. همچنین به کاهش تعداد هشدارهای ناشی از پیکربندیهای نامناسب کمک میکند.
۴. حفاظت از Endpoint و سرورها
سیستمهای کاربران، لپتاپها و سرورها از نقاط مهم ورود و اجرای فعالیتهای مخرب هستند. استفاده از ضدبدافزار، EDR، کنترل اجرای برنامهها و سیاستهای امنیتی مناسب میتواند از این داراییها محافظت کند. ابزارهای EDR علاوه بر شناسایی برخی تهدیدات شناختهشده، امکان بررسی رفتار فرآیندها، شناسایی فعالیتهای غیرعادی و در شرایط مناسب، ایزوله کردن سیستم آلوده را فراهم میکنند. بااینحال، این ابزارها باید بهدرستی پیکربندی شوند و هشدارهای آنها در فرآیندهای عملیاتی سازمان مورد بررسی قرار گیرند.
۵. پایش امنیتی و شناسایی تهدیدات
حتی با وجود کنترلهای پیشگیرانه، احتمال وقوع رخداد امنیتی به صفر نمیرسد. بنابراین، سازمان باید توانایی شناسایی رفتارهای مشکوک و بررسی فعالیتهای غیرعادی را نیز داشته باشد. در این لایه، جمعآوری و تحلیل لاگها، پایش رفتار کاربران، بررسی ارتباطات مشکوک و شناسایی نشانههای نفوذ اهمیت زیادی دارند. سامانههای SIEM با جمعآوری و همبستهسازی رویدادهای امنیتی از منابع مختلف، به تحلیلگران کمک میکنند ارتباط میان رویدادهایی را شناسایی کنند که بررسی جداگانه آنها ممکن است نشانهای از حمله نشان ندهد.
۶. پاسخ به رخداد و بازیابی
آخرین بخش این چرخه به مدیریت رخدادهای امنیتی، مهار تهدید و بازگرداندن سرویسها به وضعیت قابلاعتماد مربوط میشود. برنامه پاسخ به رخداد باید مسئولیتها، مراحل بررسی، روشهای مهار، فرآیند اطلاعرسانی و نحوه بازیابی را مشخص کند. پشتیبانگیری امن و آزمودن دورهای فرآیند بازیابی نیز برای کاهش اثر حملاتی مانند باجافزار ضروری است. نسخههای پشتیبان باید در برابر دسترسی غیرمجاز و دستکاری محافظت شوند؛ زیرا وجود نسخه پشتیبان بهتنهایی تضمین نمیکند که سازمان بتواند پس از یک حمله بهسرعت بازیابی شود.
نقش SOC و SIEM در دفاع چندلایه چیست؟
SOC و SIEM از اجزای مهم لایه شناسایی و پاسخگویی در معماری دفاع چندلایه هستند، اما وظایف یکسانی ندارند. مرکز عملیات امنیت یا SOC مسئول پایش امنیتی، بررسی هشدارها، تحلیل رخدادها و هماهنگی فعالیتهای پاسخگویی است. تحلیلگران SOC با بررسی اطلاعات بهدستآمده از ابزارهای امنیتی، تلاش میکنند فعالیتهای مخرب را از رفتارهای عادی تفکیک کنند. در مقابل، SIEM یک سامانه برای جمعآوری، مدیریت و تحلیل رویدادهای امنیتی است که میتواند با استفاده از قواعد همبستگی و تحلیل دادهها، هشدارهای مرتبط با تهدیدات احتمالی را تولید کند.
برای مثال، چندین تلاش ناموفق ورود به یک حساب کاربری، سپس یک ورود موفق و در ادامه افزایش غیرعادی سطح دسترسی ممکن است در منابع مختلف ثبت شوند. SIEM میتواند این رویدادها را به یکدیگر مرتبط کند و زمینه بررسی یک سناریوی مشکوک را برای تحلیلگر SOC فراهم سازد. بنابراین، دفاع چندلایه زمانی مؤثرتر خواهد بود که کنترلهای پیشگیرانه، ابزارهای تشخیص و فرآیندهای پاسخگویی در کنار یکدیگر فعالیت کنند.
تفاوت Defense in Depth با Zero Trust
دفاع چندلایه و Zero Trust دو مفهوم مرتبط هستند، اما یکسان نیستند. Defense in Depth بر استفاده از چندین لایه حفاظتی مکمل تأکید دارد تا شکست یک کنترل، کل معماری امنیتی را بیدفاع نکند. در مقابل،Zero Trust بر این اصل استوار است که نباید صرفاً به دلیل حضور یک کاربر یا سیستم در محدوده داخلی سازمان به آن اعتماد کرد. دسترسی باید براساس هویت، وضعیت دستگاه، زمینه درخواست و سیاستهای امنیتی مربوط ارزیابی شود. این دو رویکرد میتوانند مکمل یکدیگر باشند. برای نمونه، سازمان میتواند از معماری دفاع چندلایه برای ترکیب فایروال، EDR، SIEM و پشتیبانگیری استفاده کند و همزمان اصول Zero Trust را در احراز هویت و کنترل دسترسی به کار گیرد.
چگونه دفاع چندلایه را در سازمان پیادهسازی کنیم؟
پیادهسازی دفاع چندلایه باید با شناخت داراییها و ریسکهای سازمان آغاز شود، نه با خرید مجموعهای از ابزارهای امنیتی. در مرحله نخست، داراییهای حیاتی، اطلاعات حساس، سرویسهای مهم و مسیرهای احتمالی دسترسی مهاجم شناسایی میشوند. سپس براساس ارزیابی ریسک، کنترلهای مناسب انتخاب و اولویتبندی میشوند. در مرحله بعد، سیاستهای دسترسی، تنظیمات امن سیستمها، حفاظت از Endpointها و ثبت رویدادهای مهم پیادهسازی میشوند. اتصال منابع لاگ به SIEM و تعریف Use Caseهای امنیتی نیز باید براساس تهدیدات واقعی و نیازهای سازمان انجام شود.
در نهایت، عملکرد کنترلها باید بهصورت دورهای ارزیابی شود. آزمون قواعد تشخیص، بررسی هشدارهای ازدسترفته، تمرین پاسخ به رخداد، بازبینی دسترسیها و آزمون بازیابی اطلاعات میتوانند نقاط ضعف معماری را آشکار کنند. برای سنجش اثربخشی این رویکرد میتوان شاخصهایی مانند زمان متوسط شناسایی تهدید (MTTD) ، زمان متوسط پاسخگویی (MTTR)، میزان پوشش داراییها، درصد منابع دارای لاگ مناسب و نرخ هشدارهای کاذب را بررسی کرد.
دفاع چندلایه در امنیت سایبری یک رویکرد جامع برای کاهش احتمال موفقیت حملات و محدود کردن پیامدهای آنهاست. در این معماری، کنترلهایی مانند فایروال، مدیریت هویت، مقاومسازی سیستمها، EDR، پایش امنیتی، SOC،SIEM و پشتیبانگیری در کنار یکدیگر فعالیت میکنند. نکته اساسی این است که صرفاً افزایش تعداد ابزارهای امنیتی، سازمان را به محیطی امن تبدیل نمیکند. هماهنگی میان کنترلها، تنظیم صحیح آنها، پایش مستمر و آمادگی برای پاسخ به رخداد، عوامل تعیینکننده در اثربخشی دفاع چندلایه هستند. سازمانهایی که این رویکرد را براساس ریسکهای واقعی و نیازهای عملیاتی خود پیادهسازی میکنند، میتوانند احتمال نفوذ موفق را کاهش دهند، تهدیدات را سریعتر شناسایی کنند و در برابر رخدادهای امنیتی تابآوری بیشتری داشته باشند.